Drošības pētnieku ieguldījums ievainojamību atklāšanā palīdz stiprināt Latvijas kibertelpas drošību. Vienlaikus CERT.LV atgādina, ka ievainojamību meklēšana jāveic atbildīgi, samērīgi un ievērojot konkrētās programmas noteikumus.
CERT.LV Ievainojamību ziņošanas platformas cvd.cert.lv lietošanas noteikumu 6.1.4. punkts paredz, ka drošības pētniekam ievainojamību meklēšanas procesā ir pienākums: “samērot testēšanas metodes un intensitāti ar resursa, kurš tiek testēts, veiktspēju (t.i. nepārslogot testējamo IKT resursu, ja vien Resursu pārziņa programmā tas tieši nav atļauts).”
Savukārt noteikumu 6.1.6. punkts paredz rīkoties ētiski un neveikt darbības, kas, izmantojot atklāto ievainojamību, kaitētu Resursa pārzinim vai resursam.
Arī programmas “ALL – CERT.LV Klientūras ievainojamības” dalības noteikumi nosaka: nemēģināt ietekmēt pakalpojumu pieejamību, izmantojot pakalpojuma atteices uzbrukumus (DoS vai DDoS).
CERT.LV vērš uzmanību, ka DoS un DDoS pārslodzes uzbrukumu veikšana nav uzskatāma par ētisku kiberdrošības testēšanu, ja vien konkrētā Resursa pārziņa programma šādu testēšanu nav nepārprotami atļāvusi.
Tas attiecas arī uz gadījumiem, kad pārslodze tiek radīta ar mērķi pārbaudīt iespējamu ievainojamību vai demonstrēt tās ietekmi. Ievainojamības esamības pierādīšanai jāizvēlas iespējami saudzīga un samērīga pārbaudes metode, kas nerada nevajadzīgus traucējumus resursa darbībā un neietekmē tā pieejamību citiem lietotājiem.
Pirms testēšanas:
Ētiskas ievainojamību izpētes mērķis ir palīdzēt identificēt un novērst drošības nepilnības, neradot kaitējumu testējamajam resursam vai tā lietotājiem.
Ar CERT.LV Ievainojamību ziņošanas platformas lietošanas noteikumiem un konkrēto programmu nosacījumiem aicinām iepazīties vēl pirms testēšanas uzsākšanas.
Ir pagājuši trīs gadi, kopš CVD platforma ir pieejama lietotājiem. Lai veidotu visām iesaistītajām pusēm pieņemamu, atklātu un godīgu sadarbību un harmonizētu kārtību un izmantoto terminoloģiju ar normatīvā regulējuma izmaiņām, esam veikuši izmaiņas platformas lietošanas noteikumos.
Noteikumi ir papildināti ar terminiem kas lietoti Nacionālās kiberdrošības likumā, kā arī ir veikta ievainojamību apstrādē iesaistītās puses “Iestāde” nosaukuma maiņa uz “Resursu pārzinis”.
Noteikumos ir precizēta Resursu pārziņu apstiprināšanas kārtība, cita starpā mazinot NKDL subjektiem administratīvo slogu – turpmāk platformā reģistrēsim subjekta paziņoto kiberdrošības pārvaldnieku bez papildu apstiprināšanas procedūras. Noteikumu izmaiņas paredz arī to, ka Resursu pārzinim varēs būt vairāki pārstāvji kurus apstiprināt varēs arī subjekta kiberdrošības pārvaldnieks.
Izmaiņas noteikumos arī paredz, ka Resursu pārzinis pēc savas inicatīvas savā programmā varēs noteikt arī atlīdzību par ievainojamību ziņošanu (Bug Bounty).
Precīzāk noteiktas arī Drošības pētnieka tiesības un pienākumi, paredzot, ka pētnieks nav tiesīgs prasīt mantisku atlīdzību, izņemot gadījumus kad tas ir paredzēts Resursa pārziņa programmā. Precizēts ir arī Drošības pētnieka darbību kopums kāds pieļaujams veicot ievainojamību meklēšanu lai spētu pierādīt ievainojamību (PoC – Proof of Concept) ietvaros.
Veikto platformas lietošanas noteikumu izmaiņu kontekstā tika precizēts terminu lietojums Personas datu apstrādes kārtībā.
Jaunie noteikumi un kārtība stājas spēkā 2026.gada 1.augustā. Noteikumu un kārtības vēsturiskās redakcijas lietotājiem būs pieejamas platformā.
CERT.LV aicina visas personas, kas ir iesaistītas koordinētā ievainojamību atklāšanas procesā iepazīties ar jaunajiem platformas lietošanas noteikumiem un Personas datu apstrādes kārtību.
Jautājumu gadījumā, sazinieties ar mums cvd@cert.lv.
Aizsardzības ministrija ir izsludinājusi publisko apspriešanu grozījumiem Nacionālās kiberdrošības likumā, kas noteic t.s. ētisko hakeru jeb drošības pētnieku tiesības meklēt ievainojamības subjektu informācijas sistēmās.
Drošības pētnieki ir aicināti sniegt viedokli par piedāvātajiem grozījumiem vai piedāvāt citu alternatīvu risinājumu koordinētas ievainojamību atklāšanas procesa pilnveidei.
Likumprojekts, tā anotācija un iespēja iesniegt viedokli šeit: https://tapportals.mk.gov.lv/public_participation/aad3f00b-a797-4097-9469-9851f65949b5
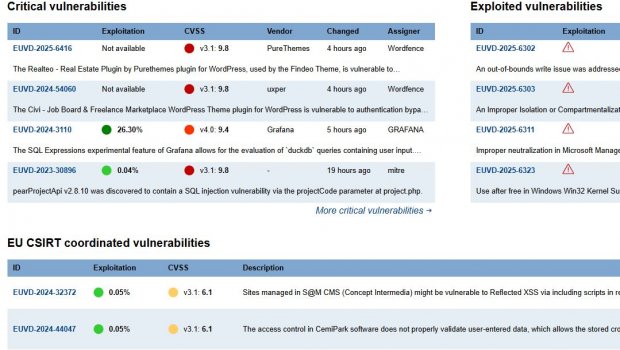
ES ievainojamību datubāze https://euvd.enisa.europa.eu/
Pieejama informācija par kritiskajām, izmantotajām ievainojamībām, kā arī EU CSIRT koordinētajām ievainojamībām, kuras saņemtas no incidentu reaģēšanas vienībām.